
新版本的Vidar Stealer
2.0從原本的C++改成只用C語言全部重寫,據稱效能和效率都獲得提升。此版本的推出正值Lumma Stealer相關活動衰退之際,這似乎意味著它旗下的駭客集團正在探索Vidar和StealC等作為替代方案。
今(2025)年10月6日,一位化名「Loadbaks」的開發人員在地下論壇上宣布推出Vidar Stealer 2.0版(圖1)。新的版本從原本的C++改成只用C語言全部重寫,據稱效能和效率都獲得提升。此版本的推出正值Lumma Stealer相關活動衰退之際,這似乎意味著它旗下的駭客集團正在探索Vidar和StealC等作為替代方案。
Vidar 2.0據稱推出一系列令資安界憂心的功能,包括進階的反制分析技巧、多執行緒資料竊取功能,以及精密的瀏覽器登入憑證擷取方法。再加上它一貫的300美元優惠價格,為駭客帶來了經濟又高效率的強大工具。
Vidar簡介
Vidar起源於2018年,當時是在俄羅斯地下論壇上流通的資訊竊取程式,一開始使用Arkei資訊竊取程式的原始程式碼。由於它竊取瀏覽器登入憑證與虛擬加密貨幣錢包的能力相當全面,再加上穩定可靠的支援與極具競爭力的300美元終生價格,迅速獲得駭客們的青睞。多年來,Vidar一直不斷增加其支援的瀏覽器、錢包和雙重認證應用程式,因而在Raccoon和RedLine等競爭對手當中脫穎而出,透過持續的更新和可靠的開發人員支援,一直維持著一群忠實的用戶。
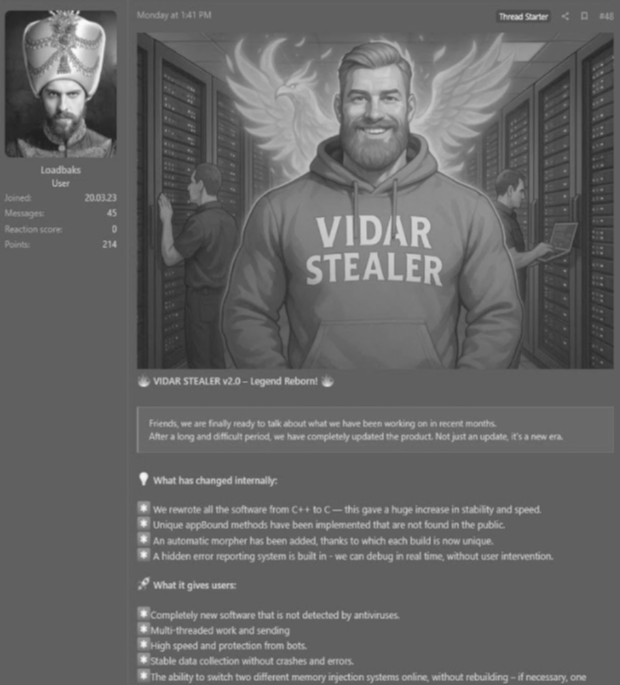
根據它在2025年10月發布的公告,Vidar 2.0採用全新的架構,開發人員特別強調其效能、躲避技巧及整體功能都有所提升。根據他們的描述,此次更新可說是一項重大的技術演進,目標是要解決先前的限制,並且在不斷變化的威脅情勢下維持良好的成效(圖2)。
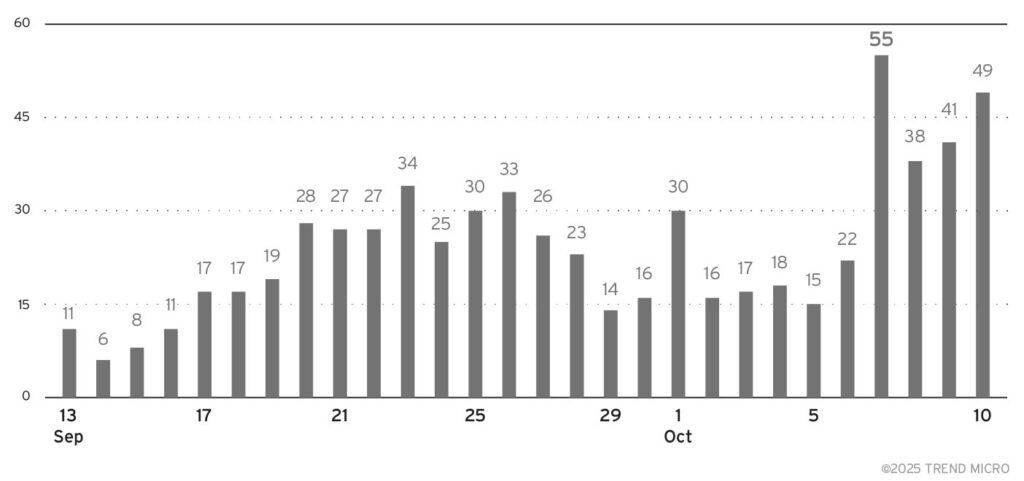
Vidar 2.0最新功能
Vidar資訊竊取程式在這次的新版本中加入四項重大變更,其中最重要的是核心架構與功能上的變動,接著逐一探討這些變動,以便更了解它們所帶來的影響。
全部改用C語言重寫
根據Vidar作者「Loadbaks」的說法,開發團隊「將整套軟體從C++改用C語言全部重寫,因此大幅提升了穩定性和速度。」架構上的徹底改變,意味著與先前的程式碼完全切割,據開發人員宣稱,由於少了C++的相依元件與執行時期負擔,因而效能獲得大幅改善,穩定性也更佳。
多執行緒架構
Vidar的作者表示:「其獨特的多執行緒系統能讓多核心處理器跑起來非常有效率。它會使用平行的執行緒來蒐集資料,大幅加快處理速度。」如此一來,便可大幅提升惡意程式的運作效率,藉由平行處理能力來充分發揮現代化多核心處理器的架構,加快資料蒐集與外傳速度。
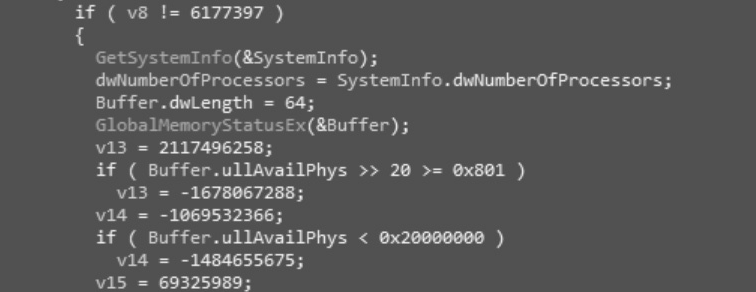
根據趨勢科技的分析,惡意程式使用一套先進的多執行緒系統,能依據受害電腦的規格自動調節效能(圖3)。它會自動調節程式的運作規模,當遇到強大的系統時,會建立更多執行緒來工作,當遇到較弱的電腦時,則減少執行緒數量,確保在不拖垮受害系統的情況下維持最佳效能。
這樣的作法可讓惡意程式從多重來源(瀏覽器、虛擬加密貨幣錢包、檔案)同步竊取資料,而一次只能處理一種。平行處理可大幅縮短惡意程式在系統上維持活躍的時間,讓資安軟體更難加以偵測和阻止其資料竊取作業。
瀏覽器登入憑證擷取與AppBound躲避技巧
Vidar 2.0的開發人員表示「已實作了一些非公共領域可見到的獨特AppBound方法」。這項能力是專門用來針對Chrome近期版本所推出的強化安全措施,宣稱可避開Chrome為了防止未經授權的登入憑證擷取而將加密金鑰與特定應用程式綁定的應用程式綁定加密(Application-bound Encryption)。
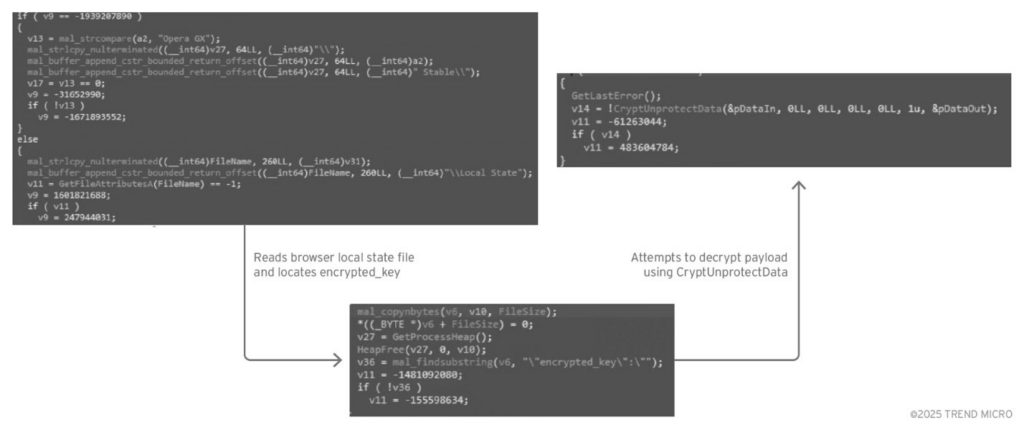
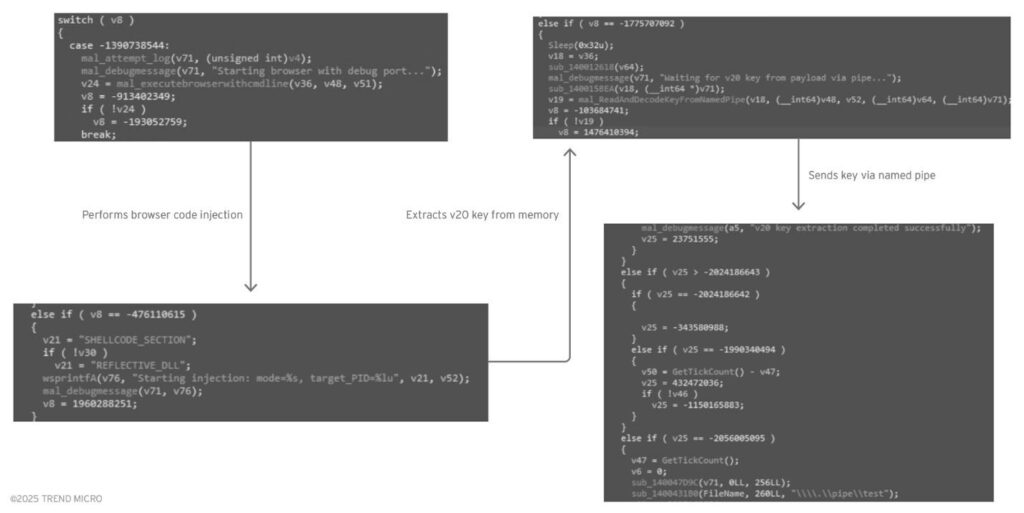
根據二進位檔案的分析顯示,Vidar 2.0針對傳統瀏覽器的儲存方式以及Chrome最新的資安防護設計了全方位的瀏覽器登入憑證擷取功能,可支援的瀏覽器包括Chrome、Firefox、Edge以及其他基於Chromium的瀏覽器。在傳統的登入憑證擷取技巧方面,惡意程式運用了一套多層式方法,包括有系統地列舉瀏覽器設定檔,以及試圖使用標準的DPAPI解密從Local State(本機狀態)檔案擷取加密金鑰(圖
此外,惡意程式還會利用一種進階技巧,在啟用除錯功能的情況下啟動瀏覽器,然後透過shellcode或反射式DLL注入(Reflective DLL Injection)將惡意程式碼直接注入執行中的瀏覽器處理程序。被注入的惡意程式碼會直接從瀏覽器的記憶體內擷取加密金鑰,然後經由具名管道(Named Pipe)將竊取到的金鑰傳回惡意程式的主要處理程序,以避免在硬碟上留下痕跡(圖5)。這樣的作法可避開Chrome的AppBound加密保護,從使用中的記憶體內竊取金鑰,而非試圖從儲存設備解開金鑰。
自動變形組建程式
最後,Vidar的作者還特別誇口說他們「加入一個自動變形器,因此每一個組建(build)現在都獨一無二。」這項功能的設計是為了產生含有獨特二進位特徵的樣本,讓靜態偵測方法更加難發揮。
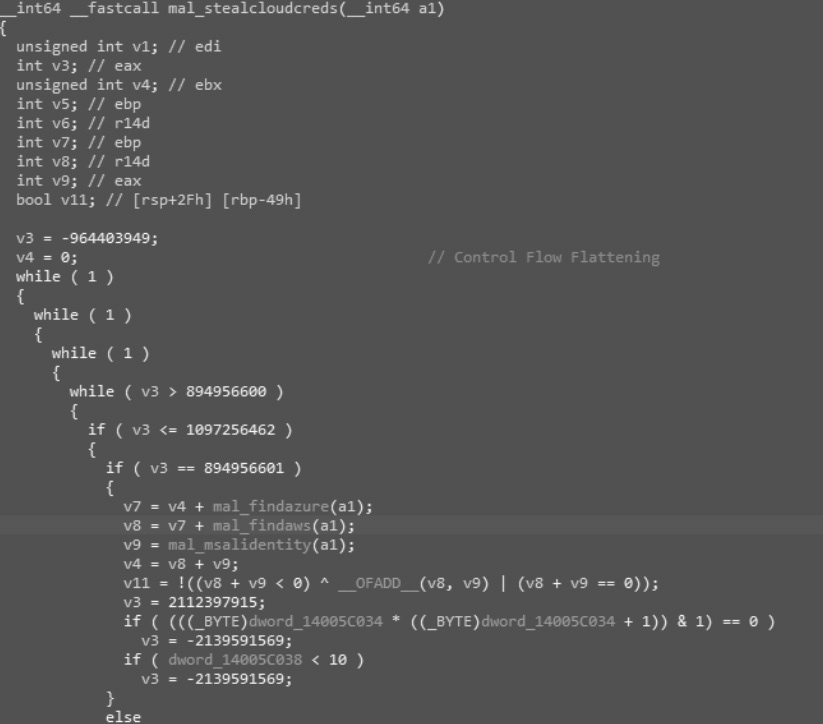
根據二進位檔案的分析顯示,新版的Vidar大量採用控制流程扁平化(Control Flow Flattening)技巧(圖
6),藉由複雜的switch-case分支結構,然後再搭配數字狀態機器(Numeric State Machine),讓逆向工程變得更加困難。這種混淆技巧可將原本自然的程式流程轉換成一系列由switch敘述所控制的狀態轉換,進而掩蓋程式原本的邏輯。同樣的控制流程扁平化技巧也曾出現在Lumma Stealer的樣本當中,這意味著資訊竊取程式生態系內部似乎都採用類似的混淆框架。
Vidar 2.0技術分析與執行流程
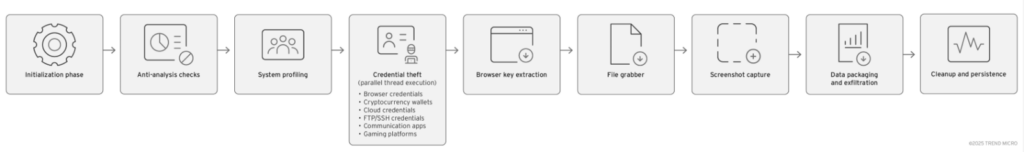
Vidar 2.0的執行流程(圖7)透露出一系列精心策畫的動作,這些動作的設計是為了最有效地蒐集資料,並藉由進階的反制分析技巧、多執行緒處理,以及適應性躲避機制來避免被偵測。
初始化與躲避偵測(第1-2階段)
Vidar 2.0一開始會先執行一個完整的初始化階段,此階段會建立多執行緒架構,並透過複雜的狀態機器來混淆程式的控制流程。接著,惡意程式會執行大量的反制分析檢查,包括除錯器偵測、時序驗證、系統運作時間檢查以及硬體分析,確保惡意程式只在真正的受害系統(而非分析環境)當中才會執行。這些檢查必須全部通過,程式才會繼續執行,只要有任何一項檢查沒通過,程式就會立即終止,這是為了躲避沙盒模擬分析環境的偵測。
情報蒐集與資料竊取(第3-6階段)
在成功躲避偵測之後,惡意程式會對系統進行徹底的分析來蒐集受害者的資訊,接著再針對不同的資料種類啟動平行的登入憑證竊取作業。其精密的瀏覽器登入憑證擷取手法,結合了標準的DPAPI解密與進階記憶體注入技巧,可避開Chrome的v20 AppBound加密,同時還能針對虛擬加密貨幣錢包、雲端登入憑證、通訊應用程式以及遊戲平台。檔案擷取元件會有系統地搜尋使用者目錄與隨身碟上的珍貴檔案,尤其是虛擬加密貨幣金鑰和可能的登入憑證檔案,如表1所示。
外傳與清除(第7-9階段)
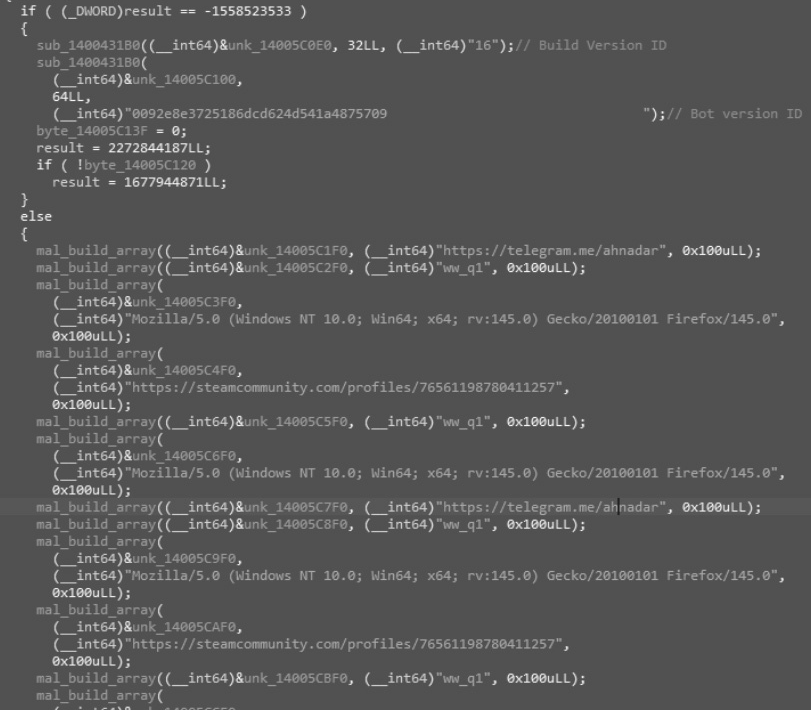
最後的幾個階段包括:擷取一些螢幕畫面來取得額外情報,接著再透過HTTP的多部分(Multipart)表單將資料包裝及外傳至一個循環式(Round-robin)幕後操縱(CC)基礎架構(圖8),包括使用Telegram機器人與Steam設定檔作為通訊管道。惡意程式會利用不同的運作模式來將竊取到的資料分類,並使用特定的認證權杖與組建識別碼來追蹤和管理受害者。執行到最後階段,惡意程式會有系統地清除暫存檔案,並且正確關閉執行緒集區(Thread Pool),證明駭客對於他們自己的營運安全以及躲避鑑識分析非常重視。
此外,從Vidar Stealer 2.0觀察到的MITRE ATT&CK手法與技巧,可參考表2的說明。
結語
隨著Lumma Stealer的活動持續減少,地下市場上的駭客也開始改用Vidar和StealC作為替代方案,資安團隊可以預料Vidar 2.0在2025年第四季應該會更常出現在攻擊行動當中。此惡意程式的技術能力、其開發者自2018年以來的輝煌事蹟,以及具備競爭力的定價,都讓它很可能成為市場龍頭Lumma Stealer的接班人。
| 項目 | 功能 |
|---|---|
| 瀏覽器登入憑證 | ‧登入資料- Chrome/Edge密碼 ‧網站資料- Chrome/Edge自動填入∕信用卡 ‧logins.json – Firefox密碼 ‧formhistory.sqlite – Firefox表單歷史記錄 ‧cookies.sqlite – Firefox的Cookie ‧places.sqlite – Firefox瀏覽歷史記錄 ‧key4.db – Firefox主加密金鑰 ‧passwords.txt – 匯出的密碼 ‧NetworkCookies – 網路Cookie檔案 |
| 虛擬加密貨幣錢包 | ‧本機擴充元件設定 – 瀏覽器錢包擴充元件 ‧同步擴充元件設定 – 已同步的錢包資料 ‧IndexedDBchrome-extension – 擴充元件資料庫 _ ‧0.indexeddb.leveldb – LevelDB錢包儲存 ‧Monero – Monero錢包目錄 |
| 雲端登入憑證 | ‧.aws – AWS CLI登入憑證 ‧.azure – Azure CLI登入憑證 ‧.IdentityService – Azure身分識別權杖(Token) ‧msal.cache – Microsoft Authentication Library快取(Offci e 365、 Azure AD權杖) |
| FTP/SSH登入憑證 | ‧AppDataRoamingFileZillarecentservers.xml ‧SoftwareMartin PrikrylWinSCP 2Sessions ‧SoftwareMartin PrikrylWinSCP 2Configuration |
| 遊戲∕社群平台 | ‧loginusers.vdf – Steam登入階段 ‧Libraryfolders.vdf – Steam收藏庫資訊 ‧config.vdf – Steam組態設定 DialogConfig.vdf – Steam對話方塊設定 ‧ssfn* – Steam Guard檔案 ‧Telegram Desktop* – Telegram資料 ‧Discord權杖檔案 ‧通訊應用程式連線階段檔案 |
| 被針對的瀏覽器 | Chrome、Microsoft Edge、Opera、Opera GX、Vivaldi、Firefox、 Waterfox、Palemoon |
Vidar 2.0簡化的資料外傳程序、更廣泛的資料竊取能力,以及更強大的執法手段對抗能力,全都是為了提升攻擊和資料竊取的成功率。其強化的反制分析能力與快速自我刪除功能,也為偵測及調查帶來了更多挑戰。
Vidar進化版的推出時機相當湊巧,但不論是駭客的刻意操作,或是單純的機緣巧合,主動式防禦與持續監控依然是對抗資訊竊取程式最重要的關鍵。企業務必好好善用端點解決方案並隨時保持更新,同時也要實施嚴格的登入憑證管理並加強使用者教育,才能防範像Vidar這樣不斷演變的威脅。
| 手法 | 技巧編號 | 技巧名稱 |
|---|---|---|
| 躲避防禦 | T1622 | 躲避除錯器 |
| T1497.001 | 躲避虛擬化∕沙盒模擬分析 | |
| T1027 | 加密編碼的檔案或資訊 | |
| T1055.001 | 處理程序注入:DLL動態連結函式庫注入 | |
| T1055.002 | 處理程序注入:可攜式執行檔(PE)注入 | |
| 搜尋 | T1082 | 系統資訊搜尋 |
| T1083 | 檔案與目錄搜尋 | |
| T1087.001 | 帳號搜尋:本機帳號 | |
| T1518.001 | 軟體搜尋:資安軟體搜尋 | |
| 存取登入憑證 | T1555.003 | 從密碼儲存區截取登入憑證:網頁瀏覽器儲存的 登入憑證 |
| T1555 | 從密碼儲存區截取登入憑證 | |
| T1552.001 | 不安全的登入憑證:檔案中的登入憑證 | |
| T1528 | 竊取應用程式存取權杖(Token) | |
| 蒐集 | T1005 | 來自本機系統的資料 |
| T1113 | 螢幕擷取 | |
| 幕後操縱(CC) | T1071.001 | 應用程式層次的通訊協定:網站通訊協定 |
| T1102.001 | 網站服務:固定情報交換點解析器 | |
| T1573 | 加密管道 | |
| 資料外傳 | T1041 | 經由幕後操縱管道將資料外傳 |
| T1020 | 自動化資料外傳 |
WRITER
趨勢科技威脅研究中心本文出自趨勢科技資安部落格,是由趨勢科技資安威脅研究員、研發人員及資安專家全年無休協力合作,發掘消費者及商業經營所面臨層出不窮的資安威脅,進行研究分析、分享觀點並提出建議。